الخلاصة
- وكلاء ذكاء اصطناعي هاجموا تطبيقات مكشوفة على الإنترنت لسرقة مفاتيح مزوّدي نماذج الذكاء الاصطناعي المخزّنة داخلها
- سجلات التقطتها خوادم خداع تابعة لأمازون تُظهر استخدام المفاتيح المسروقة لتشغيل نماذج تبحث عن مفاتيح إضافية
- الحملة تُظهر أن الأدوات الهجومية الآلية تضاعف سرعة استغلال ثغرات قديمة وإعدادات افتراضية مهملة
خبر:
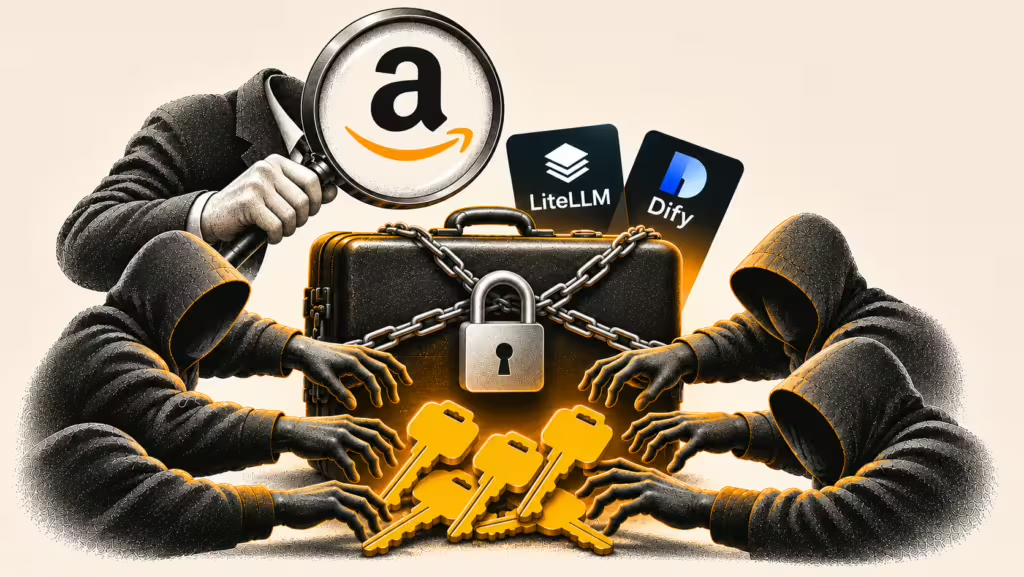
مفاتيح مزوّدي نماذج الذكاء الاصطناعي صارت هدفاً مباشراً لحملة وكلاء آليين استهدفت تطبيقات مكشوفة على الإنترنت مثل LiteLLM وOne API وDify، بحسب سجلات التقطتها شبكة خوادم الخداع MadPot التابعة لأمازون. وقال فريق استخبارات التهديدات في الشركة إنه يرجّح بثقة متوسطة أن الوكلاء شُغّلوا عبر أداة ARTEX مفتوحة المصدر لاختبار الاختراق، وإن مشغّليها مجموعات منفصلة مرتبطة بالصين.
تفصيل:
- آلية الهجوم: بحسب فريق أمازون، بحث الوكلاء عن تطبيقات ذكاء اصطناعي مكشوفة على الإنترنت، واستخرجوا مفاتيح المزوّدين المخزّنة داخلها، وتحققوا من صلاحيتها، ثم أضافوها إلى مجمع مشترك. وركّزوا على التطبيقات التي تحتفظ بمفاتيح لمزوّدين متعددين، لأن صفحة إدارة واحدة ضعيفة فيها تكشف حسابات كثيرة.
- الأهداف المسمّاة: تضم القائمة بوابات ووسطاء نماذج لغوية مثل One API وNew API وVeloera وSub2API وLiteLLM، ومنصات بناء تطبيقات مثل Dify وFastGPT وLangflow وRAGFlow وOpen WebUI وLobeChat وOllama. وتغطي السجلات مئات الأهداف، وقد أُبلغ عملاء أمازون ويب سيرفيسز المحتمل تأثرهم.
- دليل الاختراق: يتضمن الدليل المضبوط نقاط دخول معروفة لكل منتج: بيانات اعتماد إدارية افتراضية مثل المفتاح الرئيسي الافتراضي في LiteLLM، وعمليات تثبيت غير مكتملة يمكن لطرف خارجي السيطرة عليها، وتجاوز مصادقة عبر ترويسة isCliRequest في عائلة One API، وتزوير طلبات من جهة الخادم للوصول إلى خدمات بيانات السحابة.
- طرق البحث: وفق السجلات، استخدم الوكلاء خدمات مسح الإنترنت وسجلات شفافية الشهادات، وبحثوا في مستودعات غيت هاب وحزم npm وPyPI وطبقات صور الحاويات ودفاتر الملاحظات ومواقع اللصق وقنوات تيليغرام. وعند العثور على بيانات اعتماد سحابية، فضّلوا النماذج المدفوعة على الوصول السحابي العام.
- حدود المعرفة: قال فريق أمازون إنه لم يرصد النشاط لحظة وقوعه ولا يستطيع التحقق من النتائج التي أوردها الوكلاء، لأن السجلات تصف عملاً جرى على أنظمة لا تراقبها MadPot. وأسند الفريق التشغيل إلى مجموعات صينية بثقة متوسطة، استناداً إلى أوامر بالصينية المبسطة وإعدادات توقيت صينية.
- حادثة كلاودفلير: قالت الشركة إن فرقها رصدت ARTEX وهي تصل إلى رمز واجهة برمجية مخترق يُستخدم في خطوط CI/CD بلا قيود عناوين أو حدود معدّل، وأعقب ذلك 400 طلب تفريغ قاعدة بيانات خلال ساعة. وظهرت في الحساب نصوص Worker بأسماء مثل artex-pgrecon وartex-pgw، وتجاوز النشاط 69 طلباً في الدقيقة، وشمل محاولات ترسيخ وجود دائم.
- اتساع الظاهرة: خلال ثلاثة أيام، حاولت أكثر من 50 عائلة من أطر اختبار الاختراق بالذكاء الاصطناعي مسح عملاء كلاودفلير، وبات عدد عناوين الإنترنت المشغّلة لهذه الأطر بالآلاف. وقالت الشركة إن السبب الجذري المشترك في الحوادث كان رموز CI/CD الثابتة التي لا تنتهي صلاحيتها.
- تنبيه مكتب التحقيقات: أفاد مكتب التحقيقات الفيدرالي في تنبيه FLASH بأن مهاجمين متعددين استخدموا ARTEX منذ آب/أغسطس على الأقل ضد مؤسسات في قطاعات كثيرة حول العالم. ولخّص التنبيه 11 تقريراً سابقاً، من بينها حملة ضد مؤسسات مالية كورية جنوبية سُرقت فيها بيانات نحو 67 ألف شخص.
- حملة ثانية: تصف سجلات الخداع أيضاً محاولة وكلاء تجاوز إجراءات التحقق من الهوية في منصتي تداول عملات رقمية باستخدام تزييف عميق. ورفض خادم أحد مزوّدي التحقق مقطع الفيديو المزيّف في كل محاولة تسجيل، فيما لم يحدد الفريق مصير صور وثائق الهوية المفبركة.
- حالة الثغرات: ثغرة Langflow المسجّلة CVE-2025-3248 تصيب الإصدارات السابقة لـ1.3.0، وأضافتها وكالة CISA إلى كتالوج الثغرات المستغلّة المعروفة في 5 أيار/مايو 2025. أما ثغرة RAGFlow المسجّلة CVE-2026-28797 فتصيب الإصدار 0.24.0 وما قبله، ولم يُدرج الإشعار الأمني إصداراً مصحَّحاً.
خلفية:
في 26 آب/أغسطس وصفت أمازون هجوماً أسبق على RAGFlow التقط فيه خطّاف مخفي مفاتيح مزوّدي الذكاء الاصطناعي أثناء إدخال المستخدمين لها، إضافة إلى اختراق بوابة LiteLLM كشف مفاتيح مزوّدين. ولم تربط الشركة تلك الهجمات بأداة ARTEX.
بين السطور:
قال فريق أمازون إن أياً من التقنيات المستخدمة ليس جديداً، وإن ما تغيّره وكلاء الذكاء الاصطناعي هو سرعة المهاجم ومثابرته. ويتسق ذلك مع ما ورد في السجلات: نقاط الدخول هي بيانات اعتماد افتراضية وتثبيتات غير مكتملة وثغرات معلنة منذ أشهر. كذلك فإن استخدام المفاتيح المسروقة لتشغيل النماذج التي تبحث عن مفاتيح أخرى يجعل كلفة التوسع في الحملة شبه معدومة على مشغّليها.
ماذا بعد؟
إتاحة إصدار مصحَّح لثغرة RAGFlow، وما إذا كانت عائلة One API ستعلن إصداراً يعالج تجاوز المصادقة عبر ترويسة isCliRequest، إضافة إلى ما ستكشفه كلاودفلير عن نجاح محاولات ترسيخ الوجود في حساب العميل المخترق.