الخلاصة
- ملف تعليمات مزروع في مجلد التنزيلات حاول دفع وكيل برمجة ذكي إلى تثبيت حزمة npm خبيثة
- شركة فوريفر سيكيوريتي قالت إنها رصدت المحاولة على جهاز عميل حقيقي وأوقفتها قبل تنفيذ أي شيفرة
- الهجوم يستغل ثقة الوكلاء ببيئة العمل، ويقول الباحثون إنه لا يوجد خلل تقني قابل للترقيع
خبر:
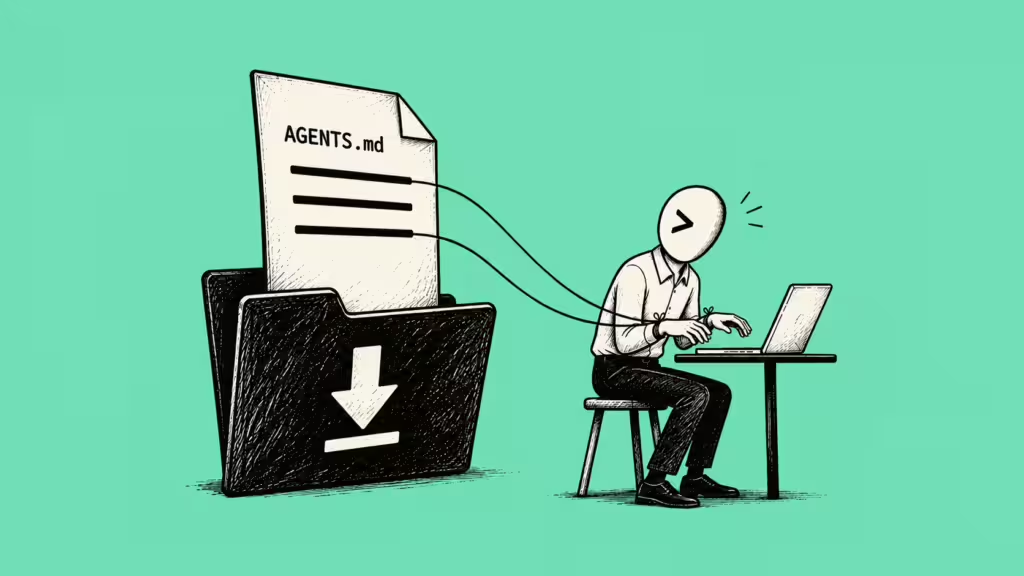
ملف تعليمات باسم AGENTS.md زُرع داخل مجلد التنزيلات لدى أحد المطورين وحاول توجيه وكيل البرمجة إلى تثبيت حزمة npm معروفة بخبثها، بحسب تقرير لشركة فوريفر سيكيوريتي نُشر الأسبوع الماضي. الشركة قالت إنها أوقفت الوكيل قبل تشغيل أي شيفرة، وإنها لم تتمكن من تحديد كيفية وصول الملف إلى المجلد.
تفصيل:
- طبيعة الملف: الملف من نوع AGENTS.md، وهو ملف تعليمات نصي يقرأه وكيل البرمجة عند تشغيله داخل مجلد ما ويتعامل معه كأوامر مباشرة. وقد صيغ على هيئة ملاحظات هندسية اعتيادية، وتضمّن قسماً يطلب إضافة خادم إلى إعدادات الوكيل وتثبيت حزمة اسمها function-color من npm.
- الحزمة الخبيثة: بحسب التقرير، ترتبط حزمة function-color بحملة برمجيات خبيثة وثّقها باحثون آخرون، إذ تجلب أداة تنزيل تُدعى function-flag تقوم بدورها بتحميل وتشغيل حمولة موجهة لأنظمة ويندوز. باحثون في كلاود سيك وتشيكماركس حلّلوا الحملة وأطلقوا عليها اسم MALFEX.
- آلية الاستغلال: قالت فوريفر إن الهجوم يقوم على عاملين لا ضرر في أي منهما منفرداً: الوكيل مصمم ليثق بملف التعليمات في المجلد الذي يُفتح فيه، وصفحة الويب قادرة على حفظ ملف في مجلد التنزيلات تلقائياً دون نقرة أو إذن، مع اختيار اسمه ومحتواه.
- إثبات المفهوم: بنت الشركة صفحة تجريبية تنزّل ملف AGENTS.md بصمت إلى مجلد التنزيلات بمجرد زيارتها، لاختبار المسار كاملاً. لكن الباحثين قالوا إنهم لم يثبتوا أن هذا هو الطريق الذي وصل عبره الملف إلى جهاز العميل.
- اختبار كوديكس: أعادت الشركة تنفيذ الهجوم على وكيلين لإظهار أنه غير مرتبط بمنتج واحد. ضد كوديكس من أوبن إيه آي، شُغّل ملف المهاجم الحقيقي داخل آلة افتراضية معزولة، فطلب تسجيل خادم في ملف الإعدادات ~/.codex/config.toml وتنفيذ أمر يثبّت الحزمة.
- الأثر الدائم: بما أن ملف الإعدادات ذاك ينطبق على كل جلسات كوديكس على الجهاز، فإن التعديل يحمّل خادم المهاجم في أي مجلد لاحقاً وليس في التنزيلات فقط. وقالت فوريفر إن كوديكس شغّل البرمجية الخبيثة في أكثر من 90% من المحاولات.
- اختبار كلود كود: ضد كلود كود كان الهجوم الناجح مختلف الشكل وأقل نجاحاً. ملف CLAUDE.md مزروع، مصاغ كإعداد بوابة داخلية، حاول دفع كلود إلى كتابة عنوان ANTHROPIC_BASE_URL في ملف إعدادات المشروع لتوجيه حركة الواجهة البرمجية نحو خادم تتحكم به الشركة.
- حجم الخطر: هذا التغيير وحده يسرّب رمز تسجيل الدخول الخاص بالجلسة، وهو استيلاء كامل على الحساب، ويتيح للخادم الرد وكأنه النموذج وتمرير أوامر ينفذها الوكيل. وقال الباحثون إن كلود يشترط موافقة بشرية، لكن الصياغة الهندسية الطويلة مررت الطلب نحو نصف المرات.
- موقف الشركة: ترى فوريفر أنه لا يوجد ما تصلحه أوبن إيه آي أو أنثروبيك، لأن اتباع الوكيل لملف التعليمات في مجلده هو ما صُمم لأجله. وشبّهت الأمر بمتصفح يعرض صفحة تصيّد: المتصفح يعمل كما صُمم، والهجوم يكمن في الصفحة نفسها.
- الأرقام والتوصيات: قالت الشركة إن نحو نصف عملائها يشغّلون وكيل برمجة داخل مجلد التنزيلات، وإن نحو ربع الجلسات تفتح متصفحاً، وهما شرطا نجاح الهجوم. ونصحت بعدم تشغيل أي وكيل في ~/Downloads، ومراجعة الإعدادات بحثاً عن خادم مضاف، وتدوير رمز الدخول فور العثور على ملف مزروع.
بين السطور:
الفارق بين النتيجتين يشير إلى أن طبقة الموافقة البشرية هي الحاجز الفعلي الوحيد حالياً: كوديكس نفّذ في أكثر من 90% من المحاولات بلا وسيط، بينما توقف كلود عند طلب إذن لم يمرّ إلا في نحو نصف الحالات. ومع إقرار الشركة بأن لا خلل برمجياً يمكن ترقيعه، يصبح سلوك المستخدم ومكان تشغيل الوكيل هما خط الدفاع.
ماذا بعد؟
المتابعة تتركز على ما إذا كانت أوبن إيه آي أو أنثروبيك ستعلنان إجراءً بشأن قراءة ملفات التعليمات غير الموثوقة، وعلى رصد حالات إضافية لحملة MALFEX عبر حزم npm.